
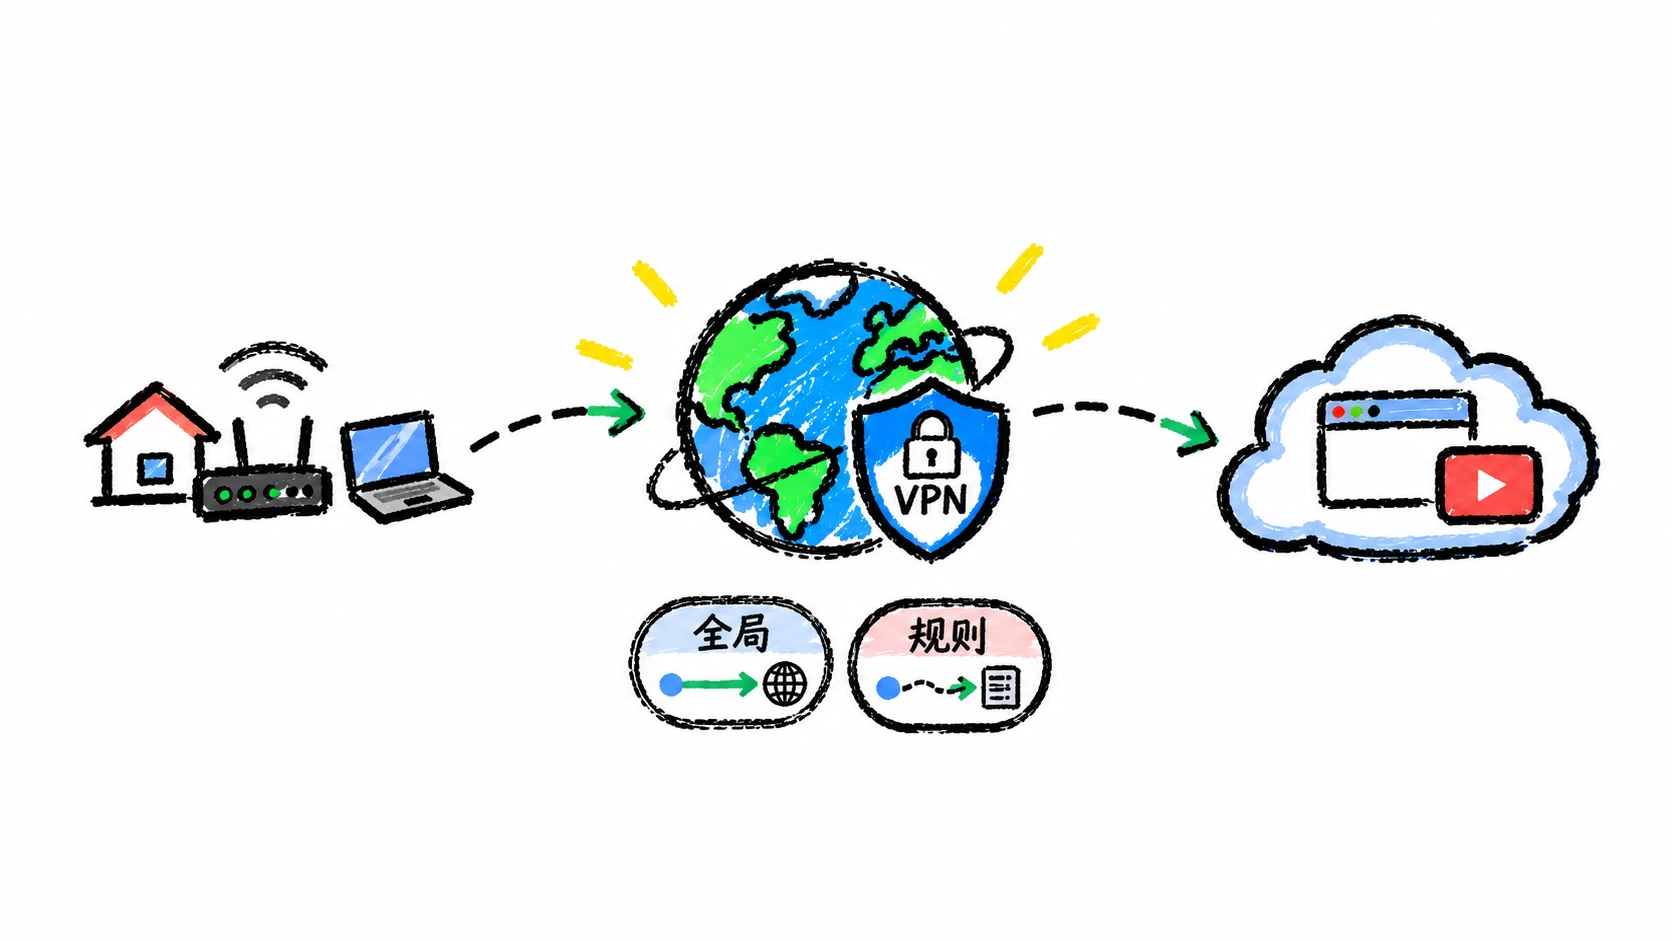
郑重说明:VPN 是一种互联网技术,公司、学校和其他机构都有正常的使用场景,也可以按规定申请、租用合规的网络服务。但是对于个人来说,不要自行建立或者使用非法信道进行国际联网,尤其不要制作、传播、售卖用于违规跨境联网的工具、线路和操作教程,更不能拿这个东西去获利,这是违法行为,我们都要做一个遵纪守法的好公民!
这篇文章为技术科普,不做任何 VPN 下载引导,也不提供工具、线路和具体服务!
OK,进入正题,依旧上来三个问题
- 大家嘴里经常说的“梯子”和 VPN,到底是不是同一个东西?
- 为什么有些海外网站原本访问不了,一连接它却能打开,连公网 IP 都跟着变了?
- 软件里的规则模式和全局模式,到底有什么区别,为什么切错以后国内网站反而会变慢?
VPN 不是一个“改 IP”或者“打开网站”的魔法按钮。
它真正做的事情是:在现有网络上建立一条虚拟通道,让一部分或者全部流量先经过另一个网络节点,再从那里继续往下走。
VPN 到底是什么
VPN 的全称是 Virtual Private Network,中文叫虚拟专用网络。
但咱们先不急着背这四个字,先看它到底干了什么。
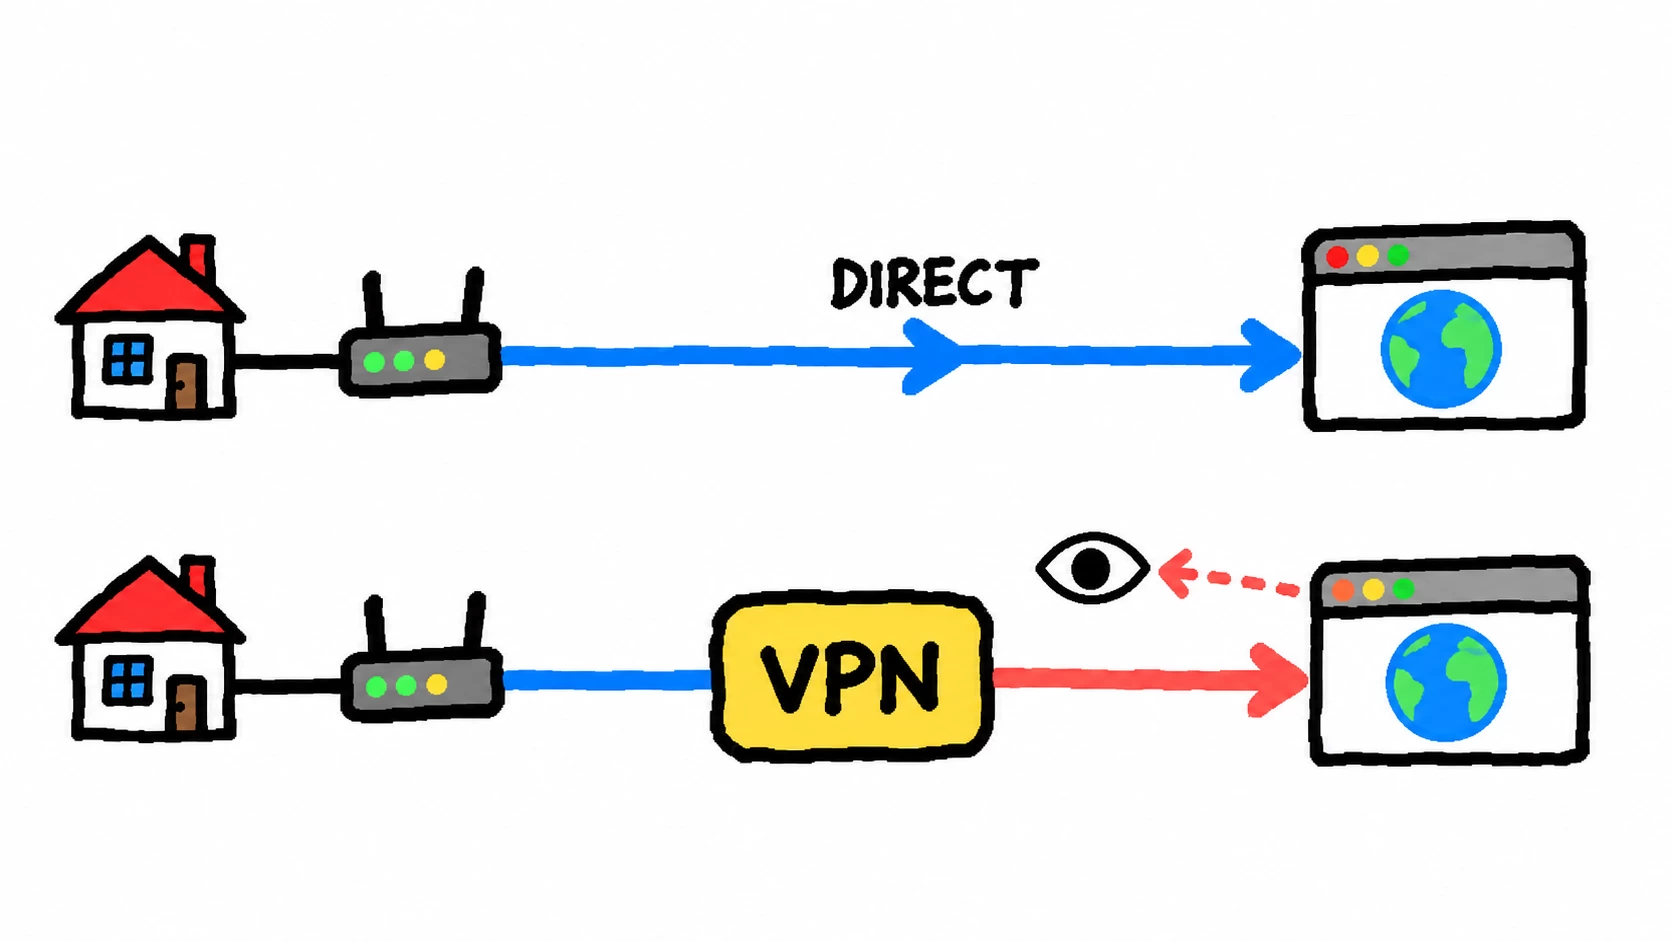
正常打开一个网站,网络路径大概是:
你的电脑
   ↓
路由器和运营商
   ↓
目标网站
连接 VPN 以后,中间会多出一站:
你的电脑
   ↓
路由器和运营商
   ↓
VPN 节点
   ↓
目标网站
原本是你的网络直接去找网站,现在则是先连接 VPN 节点,再由这个节点继续访问网站。
所以有些人第一次用时,会感觉这东西像什么网络魔法:刚刚还打不开的网站,怎么一连接就能访问了?
其实没什么魔法。
只是数据换了一条路。前半段先走到 VPN 节点,后半段再从节点所在的网络出发。出发位置和中间路线变了,最后的访问结果自然也可能发生变化。
如果觉得上面的网络路线还是有点抽象,可以把它想成寄快递。
比如你想把一件东西寄到某个国家,但你所在的地方没有直达路线,那就可以先把快递寄到一个中转仓,再由中转仓重新转寄到目的地。
对最终收件人来说,这个包裹最后是从中转仓发过来的;放到网络里也是一样,目标网站最后接触到的是 VPN 节点,所以看到的通常也是节点的公网 IP。
前面 IP 地址那一篇咱们讲过,IP 地址首先解决的是“数据应该往哪里送”。
平时不开 VPN,网站看到的是你家宽带或者手机流量使用的公网出口;连接以后,这部分数据先去了 VPN 节点,再由节点转给网站,于是网站看到的出口就变了。
但是你家原来的公网 IP 并没有凭空消失,它仍然负责把数据送到 VPN 节点,只是目标网站没有直接看到它。
所以更准确的说法不是“VPN 把我的 IP 改掉了”,而是:它给这部分数据换了一条路线,网站因此看到了另一个出口 IP。
至于大家嘴里常说的“梯子”,它并不是一个严谨的技术名称,更像是对一类用途和工具的俗称。它背后可能使用 VPN,也可能使用代理或者其他中转技术,所以“梯子”和 VPN 经常被混着叫,但不能直接画等号。
看到这里,再回来拆“虚拟专用网络”几个字就好理解了:
- 虚拟:没有真的重新铺一条网线,而是借现有互联网建立一条逻辑上的通道。
- 专用:这条通道通常有自己的身份验证和访问规则,不是谁都能进。
- 网络:它不只是帮你打开某个网页,还可以把远处的电脑接进另一张内部网络。
所以这里先记住一句话就够了:VPN 是借现有互联网搭出来的一条虚拟通道。它能把你接进另一张网络,也能让指定流量先去另一个节点,再从那里访问网站。
VPN 最初不是为了“翻墙”
你可能不知道,VPN 并不是为了“翻墙”专门发明出来的一种工具。
它非常经典、也很早期的用途,是解决公司远程办公:员工不在办公室,怎么还能安全访问公司内部的文件和系统这个问题
假如公司的财务服务器地址是:10.20.10.50
这个地址只在公司内部使用。员工在酒店里直接输入,互联网根本不知道应该去哪里找。
如果为了让员工在外面也能访问,干脆把财务系统完全暴露在公网上,那就像为了方便员工进门,把公司大门一直敞开,肯定不太靠谱。
VPN 的做法是:路还是走公共互联网,但员工先连接公司的 VPN 网关,验证身份,再建立一条受保护的通道。连接成功以后,电脑可能会多出一个公司分配的虚拟地址:
酒店 WiFi 分配的内网 IP:192.168.50.23
公司 VPN 分配的虚拟 IP:10.20.0.8
公司财务服务器:10.20.10.50
上面的数字只是示意。
这时访问 10.20.10.50 的请求,会先通过酒店网络进入 VPN 通道,到达公司网关,再由公司内网把它交给财务服务器。
站在财务服务器的角度看,这台远在酒店里的电脑,就像临时接进了公司网络。
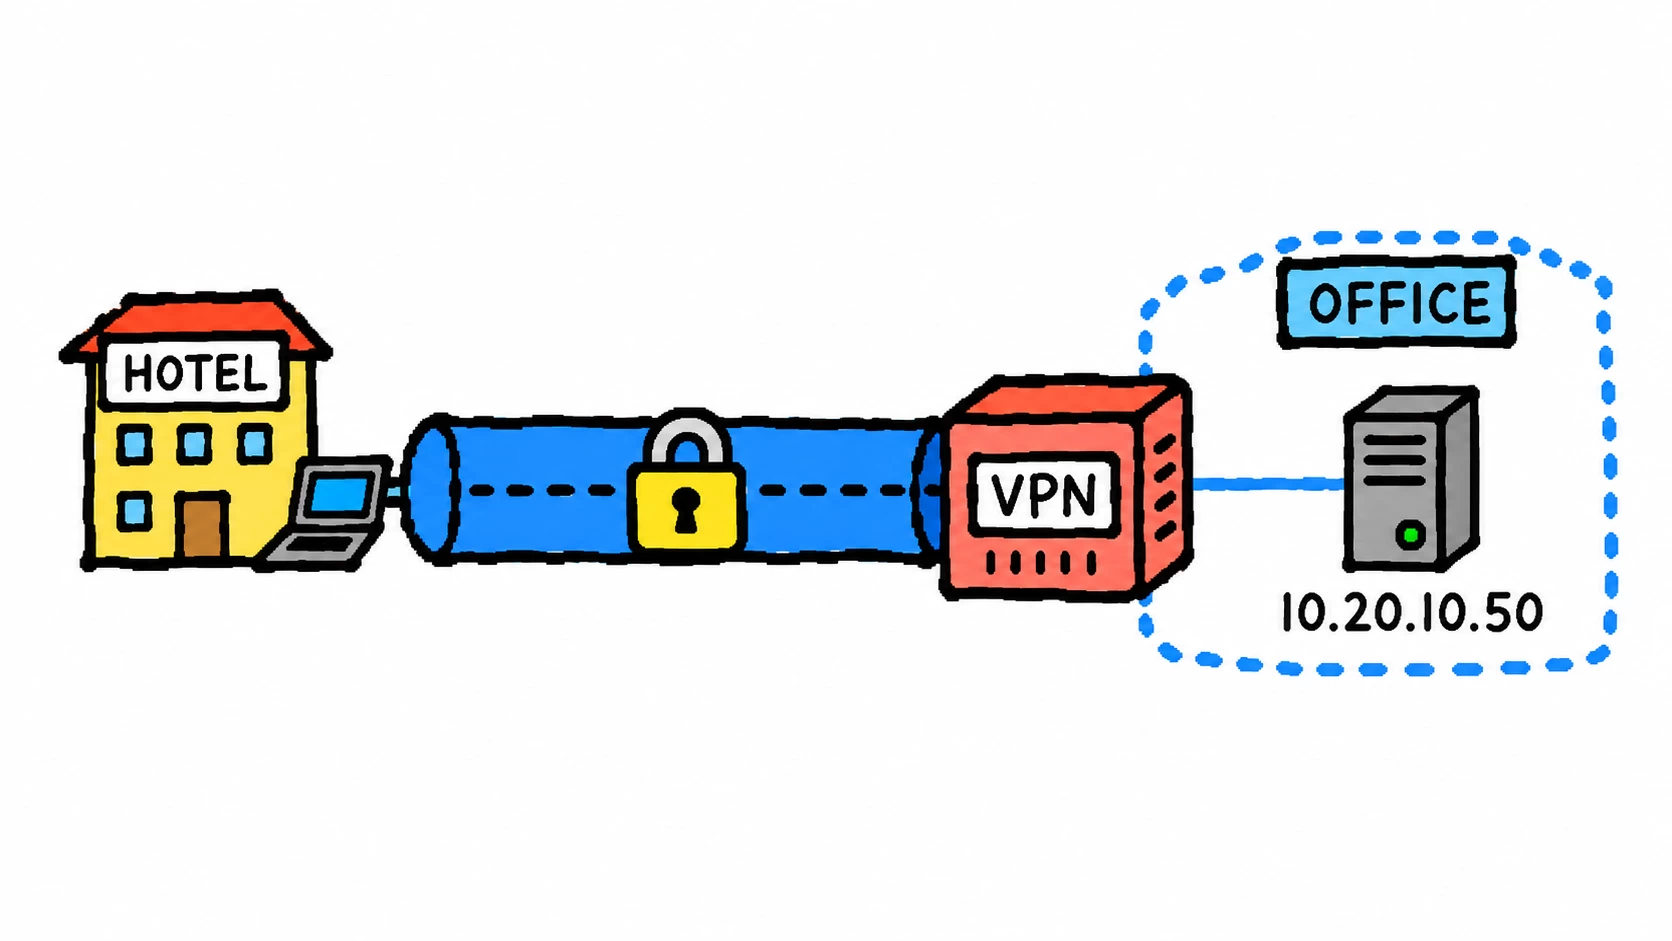
所以远程接入 VPN 原本要解决的核心问题,不是“怎样把 IP 改到另一个地方”,而是:怎样借用公共互联网,把远处的人或设备安全地接入一个专用网络。
除了公司,学校里也有相同的需求。
很多大学购买的图书馆数据库、学术资料、正版软件和教务系统,也只允许校园网里的设备访问。你人在家里,即使账号密码是对的,网站看到的还是家庭宽带的网络出口,它不会把你当成校园网用户。
连接学校提供的合规 VPN 以后,电脑会通过虚拟通道进入校园网络。访问数据库的请求先到学校网关,再由校园网络去访问资源。数据库看到的是学校授权的网络环境,于是原本在家打不开的校内资源就可以正常使用。
不过,这不代表连上校园 VPN 以后,打开任何网站都会显示成学校的公网 IP。
如果学校只把校内资源送进 VPN,其他网页仍然从你家的网络直接访问,这就是分流;如果所有流量都一起经过学校出口,这就是全隧道。这个区别,其实已经提前碰到了后面要讲的“规则模式”和“全局模式”。
还有一个大家更熟悉的东西:游戏加速器。
前面的网络基础知识讲过,游戏卡不卡不只看下载速度,更看延迟、抖动和丢包。
如果你直接连接一个距离很远的游戏服务器,运营商安排的路线比较绕,中间又容易拥堵,游戏就可能一直保持高延迟,还时不时突然跳一下。
游戏加速器做的事情,大概是:
你的电脑
   ↓
就近的加速节点
   ↓
经过调整的传输路线
   ↓
游戏服务器
它先把指定游戏的流量送到加速节点,再从另一条路线送往游戏服务器。如果新路线确实更稳定,延迟、抖动和丢包就可能下降。
所以游戏加速器和 VPN 算是“亲戚”,因为它们都可能先接管一部分流量,再通过隧道或者中转节点决定从哪里走。
但不能反过来说所有游戏加速器都是标准 VPN。游戏加速器通常只关心某个游戏、某些服务器和连接,目标是换一条更适合游戏的路线,不是把整台电脑接进某个公司内网。
更不要把它理解成“网速变快的魔法”。原来的路很差,换路以后可能更顺;原来的路本来就很好,硬是多绕一个节点,反而可能更慢。
网络代理工具里的全局模式和规则模式
如果你现在已经在使用一些网络代理工具,或者以后可能会接触这类工具,那基本绕不开两个选项:全局模式和规则模式。
它们到底有什么区别?平时又应该怎么选?
先说明一下,“全局”和“规则”是很多网络代理工具里的界面叫法。企业 VPN 更常说名字不完全一样,但背后的问题很接近:这条请求是直接走原来的网络,还是先交给另一个节点?
先说全局模式。
全局模式一般就是:只要流量已经被这个软件接管,不管它原本要去哪里,都先交给你选择的节点处理。
这里说的是“软件能接管到的流量”,不是保证电脑里的每一个数据包都百分之百经过它。不同工具能接管的范围可能并不一样。
假如节点在很远的地方,你人在深圳打开一个国内网站,路线可能变成:
你在深圳
   ↓
远端节点
   ↓
国内网站
明明网站就在国内,数据却先绕到远端节点,再回来找国内网站。延迟自然容易升高,网站也可能因为看到的出口地区变了,重新安排服务器、内容和登录验证。
所以有人一开全局模式,就发现国内视频变慢、音乐地区不对、游戏延迟升高,甚至银行和支付页面开始反复验证。这不一定是家里的宽带突然坏了,更可能是流量走了一条很绕的路。
大白话总结:全局模式就是不管目的地在哪,先统一去节点所在的网络报个到,再从那里继续走。
再说规则模式。
规则模式可以理解成软件手里有一个专门负责分流的小本子。
每来一个网络请求,它就先翻一下这个本子,看看目标网站在不在规则里,再决定接下来怎么走。常见的结果有三种:
- 直连(DIRECT):不用节点,直接从原来的网络访问。
- 代理(PROXY):先送到指定节点,再由节点访问目标服务。
- 拒绝(REJECT):不让这条请求继续连接,一些广告或风险域名可能会这样处理。
这个本子里可能记录着域名、IP、应用和其他连接信息。普通人不用研究规则怎么写,只要先看懂这个过程:
国内服务 → 直接连接
指定服务 → 经过节点
广告或风险域名 → 拒绝
没有匹配到 → 交给最后的默认规则
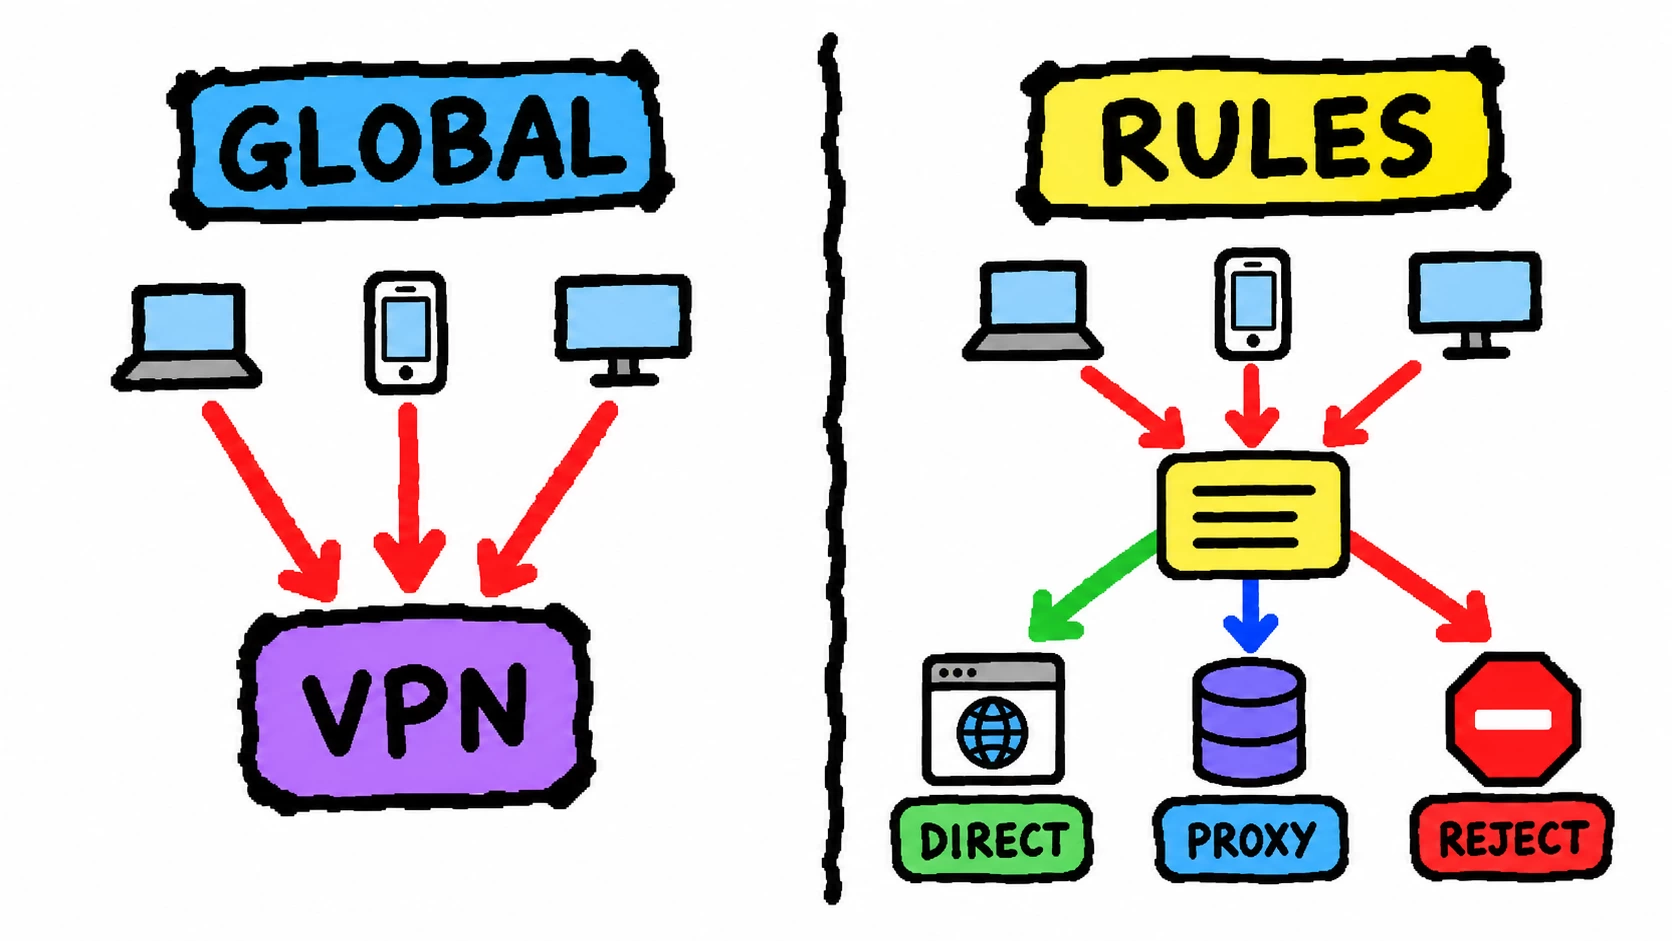
这样,国内网站可以继续走本地网络,只有需要中转的连接才会送到节点。所以规则模式也经常被叫作分流模式。
大白话:规则模式就是该直走的直走,该中转的中转,每条请求先查本子,再决定走哪条路。
但规则不是人工智能,所以它能不能分对,取决于规则有没有覆盖完整、有没有及时更新,以及匹配顺序是否冲突。一个网页背后可能同时调用很多域名:正文来自一个服务器,图片来自另一个,登录、验证码和视频又来自其他地址。
只要其中一部分没有被正确分流,就可能出现这种很典型的“半失败”:
- 网页主体能打开,图片一直转圈;
- 登录页面出来了,验证码加载不出来;
- 全局模式正常,规则模式却失败;
- 同一个软件里,一部分功能正常,另一部分一直报错。
这时候不一定是节点彻底坏了,也可能只是某个请求被规则分到了错误的出口。
还有一个很反直觉的现象:在规则模式下,你打开两个不同的 IP 查询网站,看到的 IP 可能都不一样。
被规则判定为直连的网站,会看到你原来的公网出口;被判定为代理的网站,则会看到节点出口。所以规则模式下,并不存在“我整台电脑现在统一变成了哪个 IP”这么简单的答案。每一条连接,都可能按照规则选择自己的路。
日常使用里,如果没有特别的排查需求,我会更建议优先使用规则模式。国内服务不用跟着绕远路,速度和登录状态通常也更正常。
那全局模式什么时候有用?最常见的情况,是你怀疑规则没有写全,想临时判断到底是节点有问题,还是某个请求被分错了。全局模式下能正常,规则模式下半开半不开,往往就该先怀疑规则。
如果它被规则分到代理,而且这段连接使用了加密通道,本地运营商通常看到的是你连接了代理节点,不会直接看到 HTTPS 网页里的具体内容。
全局模式可以减少“本来想走代理,结果被规则漏掉”的情况,但它也只是把更多流量交给代理服务商。服务商仍可能看到你的来源 IP、连接时间和部分目标信息,网站也可能继续通过账号、Cookie 和设备信息识别你。
最后回答下4 个问题,把这篇文章简单收一下。
- “梯子”和 VPN 是同一个东西吗? 不一定。“梯子”是俗称,背后可能使用 VPN、代理或其他中转技术。
- 为什么连接以后,原本访问不了的网站可能打开了? 因为数据先去了另一个网络节点,再从那里访问目标网站,相当于换了一条路。
- VPN 真的把我家的公网 IP 改掉了吗? 没有。网站只是看到了节点的出口 IP,你原来的公网 IP 仍然负责把数据送到节点。
- 全局模式和规则模式怎么选? 日常优先规则模式;怀疑规则漏判时,可以用全局模式帮助排查。